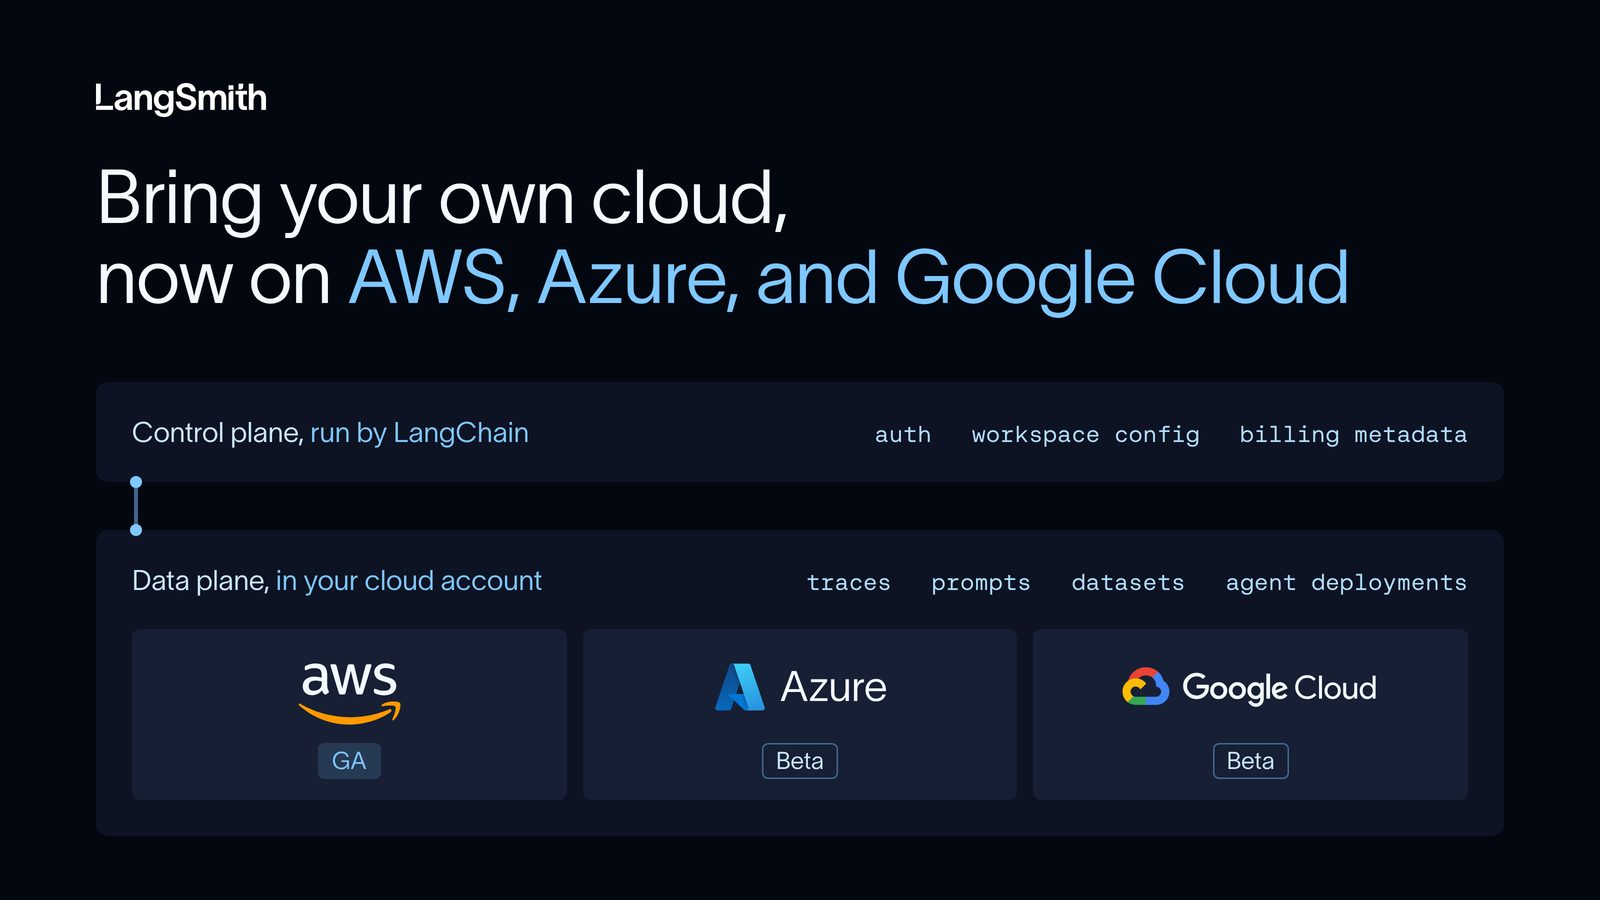
LangChain разделяет архитектуру LangSmith на управляющий контроллер и изолированный контур данных под управлением клиентов в AWS, Azure и Google Cloud. Модель BYOC переносит вычисления ближе к данным корпоративных систем, снимая с инженерных команд нагрузку по обновлению Helm-чартов и баз данных внутри закрытых контуров.
LangSmith Bring Your Own Cloud официально работает в AWS, а также доступна в режиме бета-тестирования на Microsoft Azure и Google Cloud. Команды разработки автономных агентов сталкиваются с жестким выбором между требованиями информационной безопасности и операционными издержками на инфраструктуру. Нормативы комплаенса заставляли компании развертывать собственные экземпляры LangSmith, чтобы контролировать чувствительные промпты, траектории агентов и датасеты внутри периметра.
Такой подход защищал телеметрию от утечки за пределы корпоративной сети, но требовал выделенных инженеров платформы для патчинга инфраструктуры, настройки баз данных и миграции схем. Разделение платформы на управляющую плоскость и изолированный контур данных устраняет этот операционный налог без принудительной передачи проприетарных логов вендору.
Разделение управляющей плоскости и телеметрии
Архитектура отделяет метаданные управления от рабочих нагрузок корпоративных агентов. LangChain размещает и администрирует управляющую плоскость, которая хранит учетные данные, настройки рабочих пространств, метаданные биллинга, захешированные ключи API и статические элементы интерфейса.
"Вы владеете контуром данных, который содержит все конфиденциальные сведения: от трассировок, промптов и наборов данных до экспериментов, развертываний агентов и секретов рабочих пространств."
Клиент сохраняет полный контроль над контуром данных, где находятся траектории, промпты, датасеты, эксперименты, развертывания агентов и секреты рабочих пространств. Заказчик развертывает несколько контуров данных в разных облачных аккаунтах и регионах, изолируя рабочие пространства друг от друга. Платформенные команды разделяют производственные и тестовые среды либо запускают независимые контуры на Azure для подразделений с разными облачными провайдерами. LangChain управляет оркестрацией, масштабированием и обновлениями прямо внутри облачного аккаунта клиента.
Мультиоблачная инфраструктура и издержки миграции
Развертывание в облаках задействует штатные сетевые службы и средства управления доступом провайдеров. Инфраструктура в AWS работает внутри виртуальной частной подсети, позволяя службе безопасности размещать базу данных в изолированных подсетях и применять политики к ролям приложений. В Azure контур данных функционирует в виртуальной сети с частной конечной точкой AKS, маршрутизируя входящий трафик через Istio и масштабируя ресурсы через KEDA. Контуры в Google Cloud запускаются в любом регионе, используя пространства имен для изоляции от существующей инфраструктуры и подключения к управляющей плоскости LangSmith в США.
"Миграция происходит в два этапа. Шаг 1 — подготовка контура данных BYOC. На шаге 2 ресурсы рабочих пространств переносятся с помощью нашего инструмента миграции с открытым исходным кодом."
Переход с автономных установок на управляемую модель BYOC выполняется в два этапа: подготовка контура данных и перенос ресурсов рабочих пространств с помощью инструмента миграции с открытым исходным кодом без простоя сервисов. Шлюз языковых моделей запускается непосредственно в контуре данных с поддержкой корпоративных ключей провайдеров.
Ответ на вопрос о снижении затрат на безопасность заключается в переносе рисков инфраструктурного администрирования на вендора при сохранении юридического контроля над массивами конфиденциальных данных внутри собственного VPC.
Как менялась картина
По заявлению компании, архитектура оставляет траектории, промпты, датасеты и развертывания агентов в изолированном контуре данных заказчика в AWS, Azure или Google Cloud, сохраняя на стороне вендора лишь управляющую плоскость с метаданными. Теперь клиентам предлагают не фильтровать трафик на выходе, а держать языковой шлюз и исполнение агентов внутри собственной виртуальной частной сети. Вся эта сложная конструкция с разделением плоскостей управления сводится к простой попытке продать безопасность без необходимости нанимать дежурных инженеров.
Наши материалы: Шлюз LangSmith защитит от утечек PII и счетов за LLM (20 августа); LangSmith Engine: автоотладка и анализ трейсов ИИ-агентов (8 сентября).