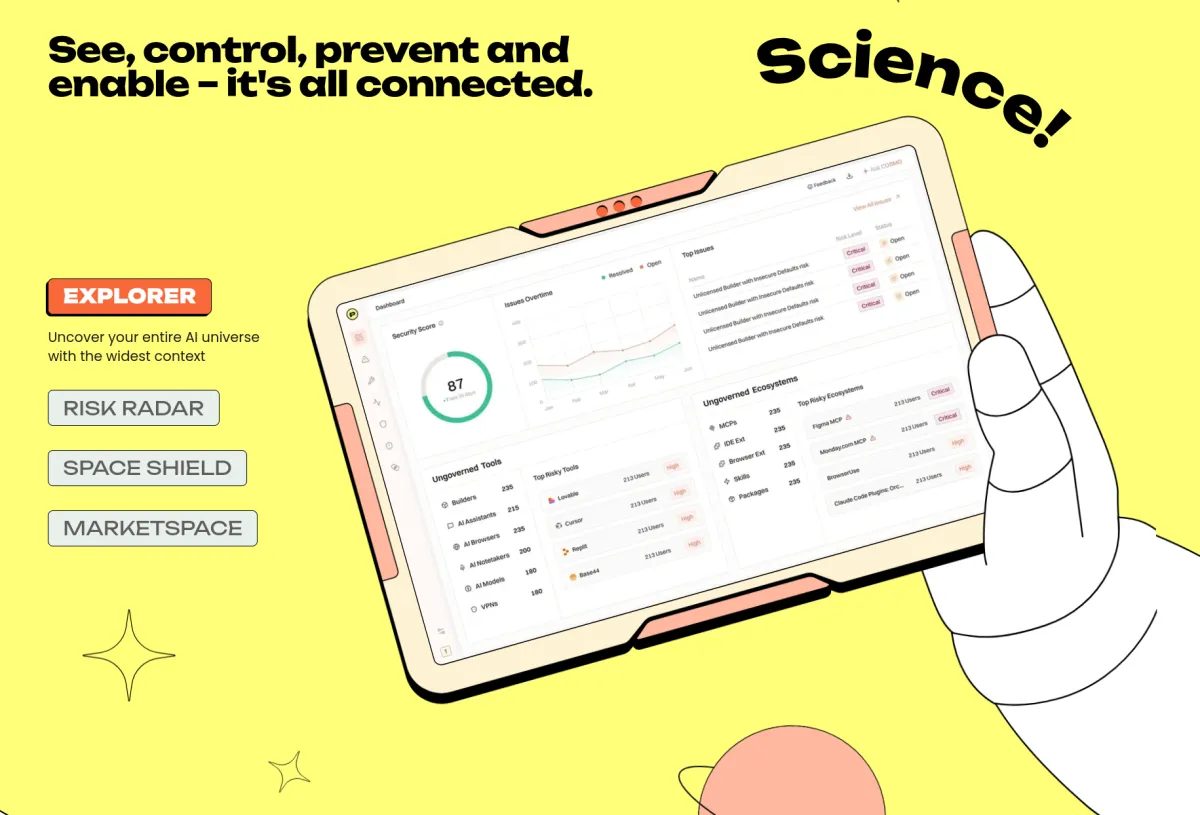
Стремление внедрить искусственный интеллект во все корпоративные процессы привело к появлению структурной уязвимости в архитектуре бизнеса. Когда каждый сотрудник получает доступ к инструментам развертывания ИИ, поверхность атак выходит далеко за рамки возможностей традиционных ИТ-отделов. Как отмечает Шахар Бахат, генеральный директор и соучредитель Pluto Security, новые функции ИИ появляются в корпоративной среде всего через два часа после их официального релиза. Такая скорость полностью обходит стандартные циклы закупок и проверки безопасности, заставляя директоров по информационной безопасности управлять периметром, который создан исключительно конечными пользователями.
Финансовые отделы представляют собой крупнейший источник рисков безопасности в приложениях, созданных неразработчаками методом вайб-кодинга, за ними следуют маркетинг и юридические команды, согласно оценке Шахара Бахата. Традиционные разработчики занимают лишь четвертое место в качестве источника подобных оперативных рисков. Прагматичная реальность этого тренда заключается в том, что технически не подготовленные сотрудники создают собственные приложения для управления внутренними рабочими процессами, совершенно не соблюдая стандарты корпоративного комплаенса. Например, инструменты Pluto Security обнаружили приложение, созданное сотрудником финансового отдела компании из списка Fortune 500 для управления клиентскими данными и оттоком, которое оказалось полностью открытым для всего интернета.
В общем, я скажу, что не было ни одного пилотного проекта, в который мы зашли и не нашли вредоносных вещей.
Подобные находки доказывают, что теневой ИИ служит прямым источником финансовых потерь, а не мгновенным драйвером производительности, заставляя организации перенаправлять капитал на экстренное устранение базовых проблем цифровой гигиены. Традиционное ПО для безопасности с трудом справляется с мониторингом этих собранных на скорую руку коннекторов и агентов, используя неуклюжий и неэффективный на практике подход к автономным инструментам. Устаревшие решения проектировались под статические бинарные файлы и предсказуемый трафик, генерируемый людьми, из-за чего они остаются слепы к рекурсивным вызовам API, динамическим инъекциям промптов и автономным многошаговым циклам выполнения, характерным для агентских рабочих процессов.
Приток капитала и рыночный спрос
Инвесторы закладывают это операционное трение непосредственно в оценки стартапов в сфере кибербезопасности, и цифры говорят сами за себя. Компания Pluto Security привлекла начальный раунд семян на сумму $8,5 млн под руководством TLV Partners при участии основателей кибербезопасной фирмы Armis, за которым последовал раунд Серии А на $34 млн под руководством Jump Capital. В раунде Серии А также приняли участие Skinos, Ansa Capital и другие бизнес-ангелы. Начав продажи только в апреле, Pluto Security уже преодолела отметку в $2 млн годового регулярного дохода при поддержке более чем 30 корпоративных клиентов, включая Oscar Health, Workato, Sixt и AlphaSense.
Программное обеспечение подключается напрямую к системам защиты конечных точек и управления устройствами, развертывая активные датчики для сбора подсказок, команд, запущенных процессов, разрешений и предыдущей активности пользователей без замедления повседневных операций.
Вместо полного блокирования доступа система вмешивается во время активной работы агента, внедряя контекст обратно в сеанс, чтобы заставить агента запрашивать подтверждение человека при попытке получения несанкционированных разрешений. Эта операционная модель реалистично признает, что сотрудники продолжат создавать и развертывать инструменты независимо от корпоративных директив или политик безопасности. Поскольку ИТ-бюджеты решительно смещаются с обеспечения наступательного роста на оборонительный контроль ущерба, корпоративные казначейства отказываются от дискреционных инновационных проектов ради финансирования постоянного надзора за автономными конечными точками, работающими вне стандартного корпоративного контроля.
Капитал, поступающий в стартапы по безопасности, нацеленные на теневой ИИ, подчеркивает постоянную и болезненную статью расходов для современных предприятий. Организации финансируют ПО не ради новых потоков доходов, а просто для латания системных брешей, вызванных безрассудными паттернами внутреннего внедрения.